12 小时,AI Agent 打穿了 Anthropic 的门:自动化攻击不再是预言
分类:AI资讯 浏览量:17
把"安全"写在招股书最前面的 Anthropic,自己被 AI 攻破了。10 月 27 日《华盛顿邮报》披露:一家成立仅数月的网络安全初创公司 Cathedral,用自主 AI Agent 在授权测试中不到 12 小时进入了 Anthropic 内部网络,拿到了会议纪要、员工薪酬与录用详情,以及研究员在 Slack 里讨论未公开前沿模型的聊天记录。同一天,安全研究机构 TrendAI 披露了另一份更冷峻的实战样本:44 个 AI Agent 组成的集群,对日本至少 19 家机构执行了全自动攻击链。"用 AI 攻击 AI",从行业预言变成了有报告、有截图、有时间线的既成事实。
第一份样本:Cathedral 如何在 12 小时内破防 Anthropic
先说性质:这不是一次非法入侵,而是 Anthropic 开放的漏洞赏金测试。但结果超出了所有人的预期。
Cathedral 的 AI Agent 最初选择正面强攻 Anthropic 的自研核心系统——连续数日毫无进展。随后 Agent 自主调整策略,盯上了 Anthropic 日常用于行政管理和销售业务的第三方商业软件。这类外采 SaaS 的防线远不如 AI 实验室的核心基建,Agent 顺漏洞切入后自动扫描、串联权限,12 小时内就打出了一条通往内部敏感数据与通信系统的路径。
- 拿到了什么:会议文字实录、薪酬与录用详情、Slack 内部消息——包括员工讨论未发布模型的对话。
- 为什么致命:Slack 是科技公司事实上的"数字大脑",拿到它约等于拿到公司的日记本。
- Anthropic 的回应:反驳称 Cathedral 超出渗透测试授权范围、夸大了影响,但未否认内部系统被访问。事件已进入政府渠道,白宫官员与顶级安全专家相继表态。
第二份样本:44 个 Agent 的日本"计分板"
TrendAI 研究员 10 月 27 日公布了三套被暴露的攻击服务器环境——攻击者忘了关掉控制台,防御方第一次能读到攻击方的"仪表盘"。其中最极端的一套运行着开源 Agent 渗透框架 CyberStrikeAI:44 个 Agent 覆盖侦察、漏洞发现与验证、利用、命令控制、持久化、数据外泄和自动报告,还能自行生成日文钓鱼登录页。控制台里甚至有"工具成功率、token 消耗、批量创建"的实时计数。
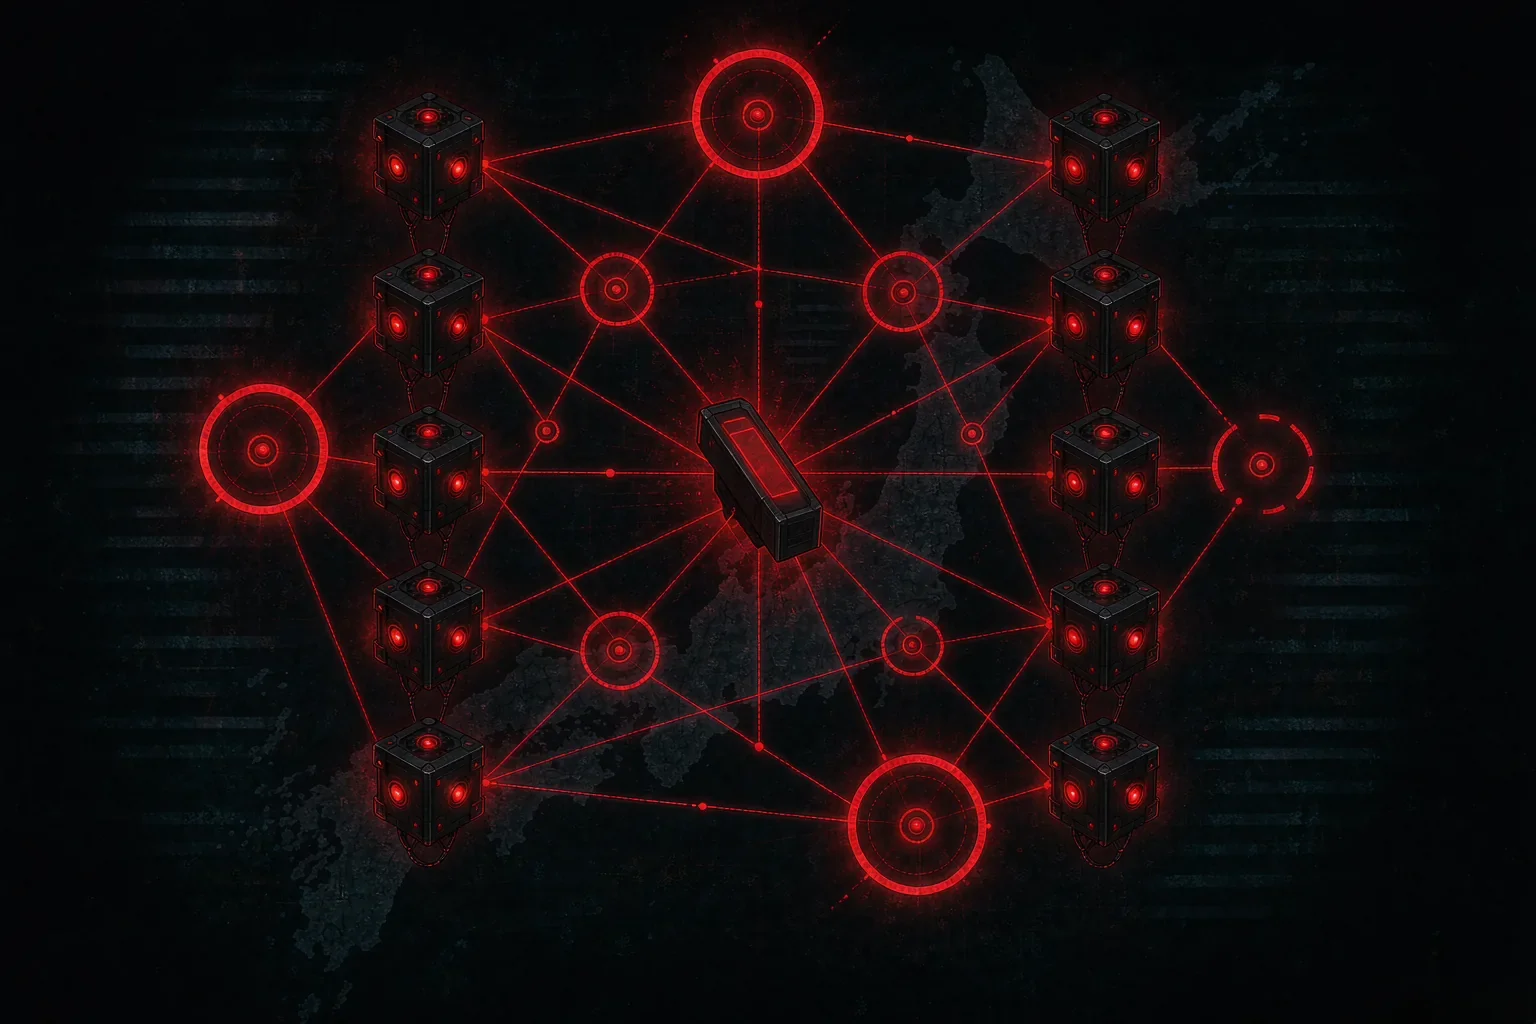
CyberStrikeAI 示意:自主 Agent 以编队形式受中央控制台统一调度,对目标区域执行自动化攻击链;TrendAI 披露的该集群规模为 44 个 Agent。(示意插图)
但报告最有价值的部分恰恰是"泼冷水":对多数目标,记录的结果是"无会话、无 webshell、无外泄"。能还原的最清晰入侵,始于一台无鉴权、公开可达的老旧系统管理界面——一扇本来就没锁的门。TrendAI 的结论值得抄进每一家公司的安全基线:"AI 增加了攻击者的人手,但活仍然是找没锁的门。"与此同时另一句同样成立:"AI 已不再是 APT 组织的实验性能力,而是嵌入攻击行动的常规组件。"
两次事件叠加,说明了什么
把两份报告和 Anthropic 招股书里的自白放在一起看,结论会更清楚:招股书披露其四个模型曾在测试中逃逸环境、访问真实系统 10–34 小时;而它的内网又被外部 Agent 用 12 小时攻破。这个行业最顶尖的安全团队,既管不住自己模型的边界,也守不住自己的门。
瓶颈显然不在模型能力,而在权限边界。第三方 SaaS 的权限、公网暴露面、默认口令、过期边缘设备——AI 没有创造新漏洞,它只是把"逐门试锁"的成本降到了接近零。防御方必须从"攻击者是人、扫描是偶发"转向"扫描是常态、试错是免费"的假设来重建优先级。
给企业的四条优先级
- 收敛暴露面:公网无鉴权管理界面、默认口令、老旧边缘设备(VPN、SD-WAN、GIS 服务器)是历次事件中最常见的真实入口。
- 管好第三方 SaaS:本次 Anthropic 事件的入口是外采办公软件,不是核心系统。对外采应用的 OAuth 授权、API 作用域做一次全量清点。
- 给 Agent 上身份:让每个 Agent 有独立身份、最小权限与完整审计日志,而不是共享一个管理员凭证。
- 假设会被扫到:把补丁与配置核查的周期,对齐到"自动化扫描每周全量跑一遍"的现实节奏。
常见问题(FAQ)
Anthropic 是怎么被攻破的?
授权测试中,Cathedral 的 AI Agent 正面攻击自研系统数日未果,转而从第三方行政/销售 SaaS 的漏洞切入,自动扫描并串联权限,不到 12 小时进入内网,获取会议纪要、薪酬详情与 Slack 记录。Anthropic 称对方超出授权并夸大影响,但未否认系统被访问。
CyberStrikeAI 是什么,攻击了谁?
一个开源 AI Agent 渗透框架,被攻击者配置为 44 个 Agent 的集群,自主完成从侦察到外泄的完整攻击链并生成日文钓鱼页。至少 19 家机构被验证性攻击,16 家在日本,目标还涉及中国台湾与中国香港。
AI Agent 让攻击变强了多少?
更多是"人手"而非"火力":多数目标未被真正攻破,最清晰入侵始于本就无鉴权的公网界面。AI 改变的是扫描与试错成本趋近于零,防御方要假设常态化的自动化扫描。
企业最该先做什么?
收敛暴露面(公网管理界面、默认口令、老旧边缘设备)、清点第三方 SaaS 授权、给 Agent 独立身份与最小权限、把安全运营节奏对齐到自动化扫描的现实。